Anthropic 「Cyber Verification Program」
Anthropic CVPへの参加方法
Anthropic 「Cyber Verification Program」
Cyber Verification Program (CVP) とは
Claude 等を提供している米 Anthropic 社のセキュリティ研究者向けのプログラムです.1
以下のプランが存在し,個人で使用できるのは Defense Access のみです.(その他のプランは法人向け)
アクセス種類の概要
| Generally available | Defense Access | Red Team Access | Specialized Access | |
|---|---|---|---|---|
| 対象 | 開発者,企業,日常的に安全なソフト開発を行う人 | セキュリティ企業,企業のセキュリティチーム,OSSメンテナー,重要インフラ運用者,バグバウンティハンター,個人のセキュリティ研究者 | ペンテスト会社,攻撃が本業の企業レッドチーム | 重要インフラや金融機関等へのペンテスト/レッドチーム,同盟国政府,一部のセキュリティ企業 |
| セキュアコーディング (コードレビュー,既知の問題の修正,自分のコードの脆弱性発見,アラートのトリアージ) | ✅ | ✅ | ✅ | ✅ |
| 防御業務 (SOC/インシデント対応,マルウェア解析,検知エンジニアリング,脆弱性のトリアージと検証) | ❌ | ✅ | ✅ | ✅ |
| 攻撃的テスト (許可された攻撃者エミュレーション,ペンテスト,レッドチーム,攻撃ツール開発,エクスプロイト検証) | ❌ | ❌ | ✅ | ✅ |
| 高リスクな攻撃的テスト (重要インフラへの許可された攻撃テスト,最高重大度の手法の研究) | ❌ | ❌ | ❌ | ✅ |
| セキュリティ要件 | なし | 本人確認,セキュリティ証明(attestation) | 事業者確認,フィッシング耐性認証,管理された認証情報,席(seat)単位のアクセス | 短寿命の認証情報,フィッシング耐性認証,エンドポイント/ネットワーク制御,身元調査,席数の上限 |
| アカウント種別 | Consumer (Free/Pro/Max),Team,Enterprise,API | Consumer (Pro/Max),Team,Enterprise,API | Team,Enterprise,API | Team,Enterprise,API |
前準備
このプログラムを使用する場合,事前に本人確認を済ませておくことをお勧めします.2
また,事前に必須項目の説明を読んでおくことをお勧めします.3
特に,2026年12月15日以降 ではどのプランでも多要素認証の設定が必須になるため,準備しておく必要があります.
パスキーも使用できますが,私の場合は Yubikey を2本購入しました.
要点
- ログイン経路はGoogle (または同等のIdP) 経由のみ:
- メールやパスワードでAnthropic側へ直接ログインするのではなく,Google側のログインに一本化します.
- つまり,実際に守るべきなのは Googleアカウント側の認証 です.
- 今すぐ MFAが必須で,2026年12月15日以降 はフィッシング耐性のあるMFAのみが認められます.
- フィッシング耐性があるMFA とは,偽サイトに誘導されても突破されない方式です.
- FIDO2/WebAuthn(セキュリティキー/パスキー)やPIVがこれに当たります.
- SMSやTOTP(6桁コード)は,偽サイトで入力させて盗めるので対象外です.
手続き
Verification Portal4 にアクセスして,指示に従って情報を入力してください.
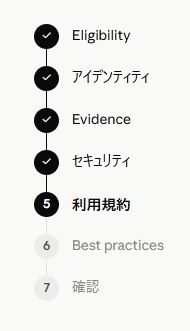
手続きは7ステップがあり,Eligibility では,このプログラムを何に使うのかの簡潔な説明 と 実績の種類 を求められます.
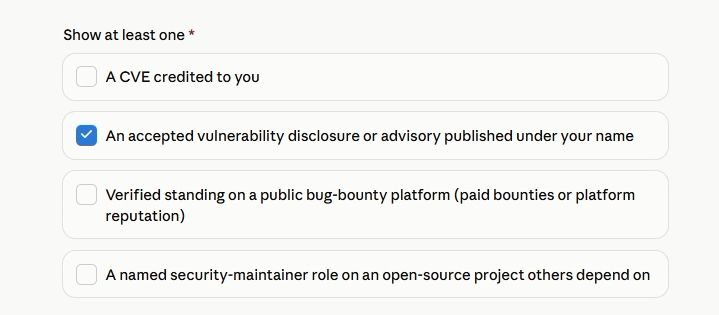
私の場合は,CVEをGHSA経由でリクエスト中ですが,現在バックログが遅延して5~6週間待ちになっているので,「A CVE credited to you」ではなく,「An accepted … name」を選択しました.
その後,Evidence ステップにおいて,アドバイザリへの具体的なリンクを記載することになります.
私の場合は,GHSAのリンクを添付しました.
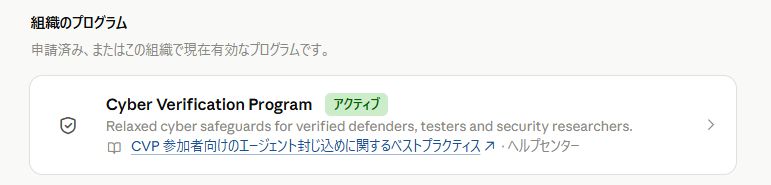
後は規約等に同意し,Agree and continue を押すと 処理中 として表示され,30分程待つと アクティブ になっていました.
References
This post is licensed under CC BY 4.0 by the author.